AI 做等保测评整改:二级三到四万,三级八到十五万,设备之外还有一套制度
等保(网络安全等级保护)这门生意有个特点:客户往往不是主动想做的,是被逼的。要么是招投标要求必须有测评报告,要么是行业主管部门检查,要么是上系统时必须过备案。而它最容易被误解的地方是——很多企业以为买齐安全设备就完事了,结果测评时被扣分扣得莫名其妙。因为等保 2.0 考的不只是设备,还有一整套安全管理制度:安全策略、应急预案、人员管理制度、运维操作规程。设备是钱能解决的问题,制度是文档能解决的问题,后半段才是 AI 的战场。
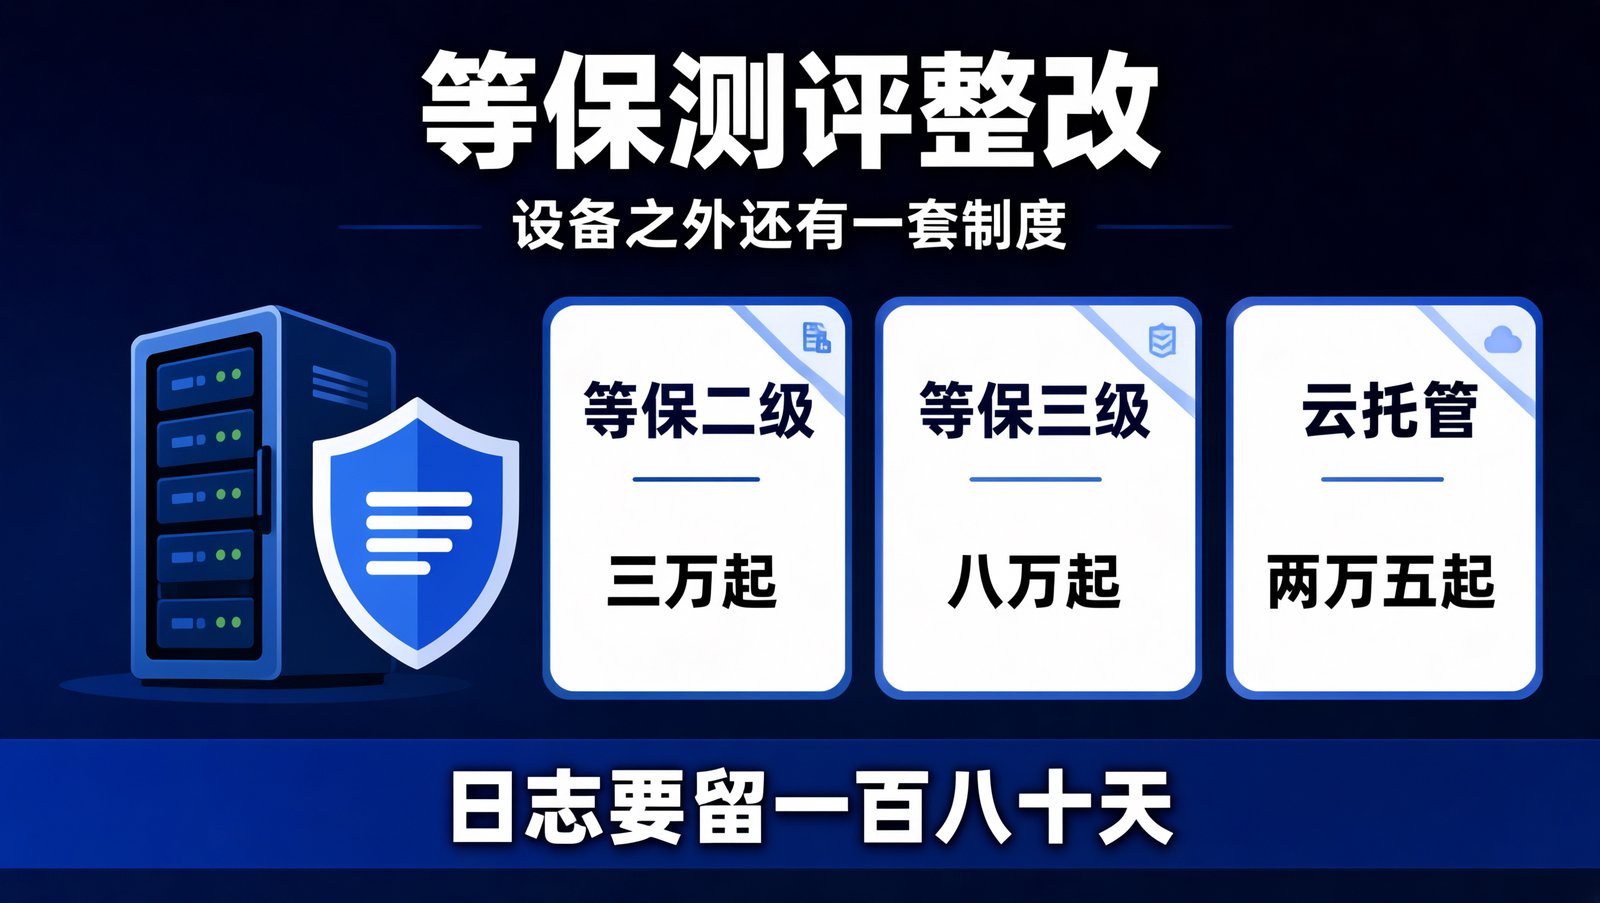
先说价格结构,看清楚再报价。等保二级:纯测评费用 2 万到 2.4 万元,基础整改加测评 2.5 万到 3 万元,一站式全包合规 3 万到 4 万元。等保三级:纯测评 3.5 万到 8 万元,整改加测评 5 万到 10 万元,一站式全包 8 万到 15 万元。如果按「测评机构费 + 安全设备采购 + 安全服务」拆开算,二级一次性投入大约 6 万到 17 万,三级 20 万到 55 万——这个差额主要来自设备。如果系统部署在已通过等保的 IDC 机房,安全通信网络和区域边界的部分要求由机房满足,能省下不少设备钱。近几年还流行云托管模式:二级云合规年度费用 2.5 万到 3.5 万,三级 6 万到 10 万,不用买硬件。
周期上,一切顺利的情况下:二级最快 30 到 45 天,三级最快 60 到 90 天。但实际项目里,整改阶段最容易超时——设备采购、部署调试、制度编写,随便哪个环节卡住都会延期,预留 20% 到 50% 的缓冲时间比较合理。
等保到底考什么,一张清单看明白
等保 2.0 的测评维度分技术和管理两大块。技术侧要设备,管理侧要文档:
- 安全通信网络。二级最低配置是防火墙;三级要求防火墙加加密设备(VPN)。
- 安全区域边界。二级要防火墙加入侵检测(IDS);三级要下一代防火墙(NGFW)加入侵防御(IPS)加防病毒网关。
- 安全计算环境。二级要主机安全软件加数据库审计;三级还要加漏洞扫描和堡垒机。
- 安全管理中心。二级的日志审计可以走 SaaS;三级要日志审计加态势感知(SIEM)加集中管理平台。
- 管理制度。安全策略、应急预案、人员管理制度、运维操作规程、系统建设管理制度。这一块不用花钱买,但要一条条写出来并真正落地执行。
老陈特别提醒:很多企业设备买了、制度没建,结果测评扣分严重。还有一条硬到不讲情面的规定——网络日志留存时间不得少于 6 个月(180 天)。不少企业以为服务器自带的系统日志就够了,测评时因未部署独立日志审计服务器、日志覆盖不足,直接被判为高危不合规。
为什么这活 AI 能帮上大忙
等保项目的文档量,外人很难想象。而这里面真正依赖设备的部分,你没有资质也做不了;但依赖写作的部分,恰恰是 AI 最擅长的。
- 定级报告与备案材料。要说明系统的业务属性、受侵害客体、侵害程度,从而确定保护等级。这是一套逻辑严密的论证文字,AI 按模板生成初稿,人工校准事实,效率比手写高得多。
- 差距评估报告。把现状和等保要求逐条对照,找出不符合项。这是典型的批量比对任务——把测评项清单和客户现状描述一起给 AI,让它输出「符合 / 部分符合 / 不符合」的对照表,再人工复核。
- 安全管理制度文件包。包括安全策略、人员安全管理、系统运维管理、应急预案、培训制度等。这是最耗工时的部分,也是最容易用模板和 AI 提速的部分。一家企业的制度包通常有十几到二十几份文档。
- 应急预案与演练记录。等保要求有预案还要有演练记录。AI 可以帮你把预案结构化,并生成演练方案与记录框架,客户填入实际执行情况即可。
- 整改方案与整改台账。把差距评估发现的问题逐条转成整改措施、责任部门、完成时限。这是项目管理表格,AI 整理得比人齐。
一个可以直接抄的提示词骨架:
全流程 SOP
- 第一步,系统定级。确定系统边界,判断受侵害客体和侵害程度,得出等级结论。二级定级咨询费通常 0 到 2000 元,三级 2000 到 5000 元;三级还需要专家评审,评审费 3000 到 8000 元。
- 第二步,公安备案。持定级报告到属地公安机关备案,拿到备案证明。这一步通常一周左右,是很多客户不知道要走的前置流程。
- 第三步,差距评估。对照等保要求逐条核查现状,输出不符合项清单和整改建议。这份报告是后面所有工作的路线图。
- 第四步,安全整改。技术侧补齐设备(二级 1 万到 3 万服务费,三级 3 万到 8 万),管理侧补齐制度文档。两边要同步推进,只做一边测评照样不过。
- 第五步,协助测评。对接有资质的测评机构,配合现场测评、渗透测试、资料调阅。提前把「制度写了什么、现场就有什么」对一遍,能省掉一轮返工。
- 第六步,整改复核与出报告。测评不通过的部分整改后复测,通过后出具测评报告。70 分是及格线,但高风险项有一条不过,整体就不算过。
- 第七步,持续合规运维。二级每两年复测一次,三级每年复测一次。日志留存、策略更新、应急预案演练都要持续做,这是年度服务的天然入口。
时间表与关键数字
| 环节 | 二级参考 | 三级参考 |
|---|---|---|
| 定级 | 约 1 周 | 约 2 周(含专家评审) |
| 备案 | 约 1 周 | 约 2 周 |
| 整改 | 约 2 周 | 4 到 8 周 |
| 测评 | 约 2 周 | 3 到 4 周 |
| 整体(顺利时) | 30 到 45 天 | 60 到 90 天 |
| 复测频率 | 每两年一次 | 每年一次 |
| 全包价格 | 3 万到 4 万 | 8 万到 15 万 |
三句话报价
- 客户说「我自己买设备,你帮我写写材料就行」:「可以,我把服务拆开报:制度文件包、差距评估、定级报告、整改台账,这几项是人力活,价格明码标价。设备您自己采购更划算,我不赚设备差价。但我要提前提醒一句:设备和制度是两边同时考的,买完设备不等于能过,制度写不到位一样扣分。所以建议把两部分放在一张时间表里推进,别等设备到货了才想起制度没写。」
- 客户说「别家报两万全包,你怎么要八万」:「全包和全包不一样,要看包不包设备。两万那一档通常是纯测评服务费,设备另买,制度另算,加起来往往更多。我给您的是把服务项逐条写进合同的报价:定级、备案协助、差距评估、制度文件包、整改台账、协助测评,每一项写清楚。您拿这份清单去比价,哪家包了什么一目了然。」
- 客户问「我们系统放在云上,还要做等保吗」:「要做。放在公有云上不等于免了等保义务,云厂商过的是云平台的等保,您自己的业务系统该定级还是要定级。好消息是部署在已通过等保的机房,安全通信网络和区域边界的一部分要求由机房承担,能省下不少设备钱。您把云服务商提供的等保证明发我,我帮您算一下能抵掉哪几项。」
避坑清单
- 别把等保当成「买设备」。制度文件是必考项。安全策略、应急预案、人员管理制度、运维规程,这些不用花钱买,但不写、写了不执行,测评一样不过。很多客户的预算全砸在硬件上,最后栽在文档。
- 日志留存 180 天是硬指标,不是建议。专项要求网络日志留存不少于 6 个月。启动前先检查客户有没有独立的日志审计,很多企业自带的系统日志根本撑不到 180 天。
- 报价必须写清「是否含设备」。纯测评、整改加测评、一站式全包是三个不同的口径,价格能差好几倍。合同里逐条列明包含项与不包含项,是保护双方。
- 预留 20% 到 50% 的时间缓冲。整改阶段的超时是常态,设备到货、部署调试、制度定稿,任何一个环节卡住都会拖。给客户承诺时间时要留余量,别把话说满。
- 三级不等于二级的加强版,工作量差一个量级。三级多出专家评审、双机热备、堡垒机、态势感知、渗透测试等要求。报价前一定要确认等级,别按二级的经验报三级的价。
- 警惕「低价包过」。正规机构和测评机构保持中立,不会承诺指标全部通过。远低于市场行情的一站式套餐,大多存在设备低配、简化整改、远程敷衍测评的问题,最后无法通过官方备案,返工成本更高。